❌

Visualização de leitura

Novo golpe do Desenrola exibe CPF e pede Pix para “limpar nome”

Páginas falsas copiam portal do governo para enganar usuários (imagem: reprodução/Governo Federal)
Resumo
  • Criminosos criaram sites falsos do programa Desenrola Brasil para simular renegociação de dívidas e aplicar fraudes financeiras, exigindo pagamentos por Pix.
  • A fraude reproduz a identidade visual das plataformas do governo e exibe dados pessoais verdadeiros para transmitir segurança.
  • Para se proteger, é necessário verificar o endereço web oficial do governo (.gov.br), evitar clicar em links suspeitos e desconfiar de facilidades extremas.

Criminosos estão aplicando um novo golpe que usa o programa Novo Desenrola Brasil como isca para enganar vítimas. Identificada recentemente por pesquisadores de cibersegurança da Kaspersky, a fraude se espalha por redes sociais e direciona os usuários para mais de 60 domínios falsos registrados com a palavra “desenrola”, onde uma central de atendimento forjada exige pagamentos por Pix.

Os especialistas alertam para o nível de sofisticação da ameaça, que consegue reproduzir a identidade visual das plataformas do governo para contornar a desconfiança dos usuários.

Como funciona o falso site do Desenrola Brasil?

Chat exibe dados reais para transmitir falsa segurança (imagem: reprodução/Kaspersky)

A ação é um caso clássico de phishing. Ao clicar nos links falsos, a vítima é redirecionada para uma página que simula o portal oficial do governo. Para transmitir uma sensação de confiança, o site exibe um chat e até dados pessoais verdadeiros do cidadão, como nome completo, data de nascimento e CPF.

Em seguida, o sistema gera uma análise de crédito fictícia e o atendimento prossegue via chat com uma suposta atendente que usa áudios e vídeos gravados para imitar uma interação real. A isca principal é a oferta de descontos de até 99% para a quitação de débitos, somada à promessa de limpar o nome do usuário.

Para concluir o suposto acordo, a plataforma exige a cobrança de uma “taxa” via Pix. O valor transferido, no entanto, não abate nenhuma dívida e é enviado para contas de laranjas.

O pesquisador líder de segurança da Kaspersky, Fabio Assolini, explicou em nota que a campanha une a expectativa de solucionar um problema financeiro à confiança gerada pela exposição de informações corretas. Ele ressalta que a presença de dados corretos nem sempre comprova a legitimidade de uma página.

Dinheiro transferido via Pix não abate débitos (imagem: reprodução/Kaspersky)

Como se proteger?

O programa Novo Desenrola Brasil não exige o pagamento de taxas antecipadas para a liberação de descontos ou renegociações. Para navegar com segurança, verifique sempre o endereço na web web, lembrando que o portal oficial do Governo Federal termina obrigatoriamente com a extensão .gov.br.

Em vez de clicar em links recebidos por apps, prefira digitar o endereço direto na barra do navegador. Além disso, não baixe a guarda ao ver dados pessoais expostos na tela, já que informações como CPF e nome completo são facilmente obtidas em vazamentos antigos.

Por fim, desconfie de facilidades extremas e recuse qualquer operação que exija um pagamento inesperado para liberar um acordo. Caso haja suspeita de fraude, a recomendação é encerrar a negociação, contatar os canais oficiais do banco credor e denunciar o site falso.

Novo golpe do Desenrola exibe CPF e pede Pix para “limpar nome”

  •  

Metade das senhas pode ser hackeada em 1 minuto, diz estudo

Ilustração mostra seguranças defendendo computador contra vírus de computador e bombas que simulam ataques DDoS; esquema representa o conceito de cibersegurança
Sua senha provavelmente não é tão segura assim (ilustração: Vitor Pádua/Tecnoblog)
Resumo
  • A Kaspersky analisou 231 milhões de senhas vazadas na internet e descobriu que 48% delas podem ser decodificadas em menos de 1 minuto.
  • Cerca de 60% levam menos de 1 hora para serem descobertas.
  • Segundo a análise da empresa de cibersegurança, a capacidade de processamento das GPUs atuais facilita a descoberta por hackers.

Uma pesquisa feita pela Kaspersky descobriu que 48% das senhas já vazadas na internet podem ser descobertas por hackers em menos de um minuto. Além disso, a empresa de cibersegurança revelou outro dado que chama atenção: considerando um tempo maior para descobrir o código, de até uma hora, 60% das senhas usadas no mundo podem ser acessadas.

Segundo a análise, essa facilidade estaria relacionada à capacidade de processamento das placas de vídeo atuais, utilizadas por hackers para acelerar a quebra e decodificação de senhas.

Os resultados acendem um alerta importante de cibersegurança e reforçam a máxima: não dá mais para confiar apenas nas palavras-chave como recurso máximo de proteção para seus dados.

Para chegar nesses números, a Kaspersky analisou 231 milhões de códigos entre 2023 e 2026, e apenas 23% delas se mostraram seguras o suficiente, ou seja, dariam aos hackers um ano inteiro de trabalho para serem descobertas.

Placas de vídeo mais potentes aceleram quebra de senhas

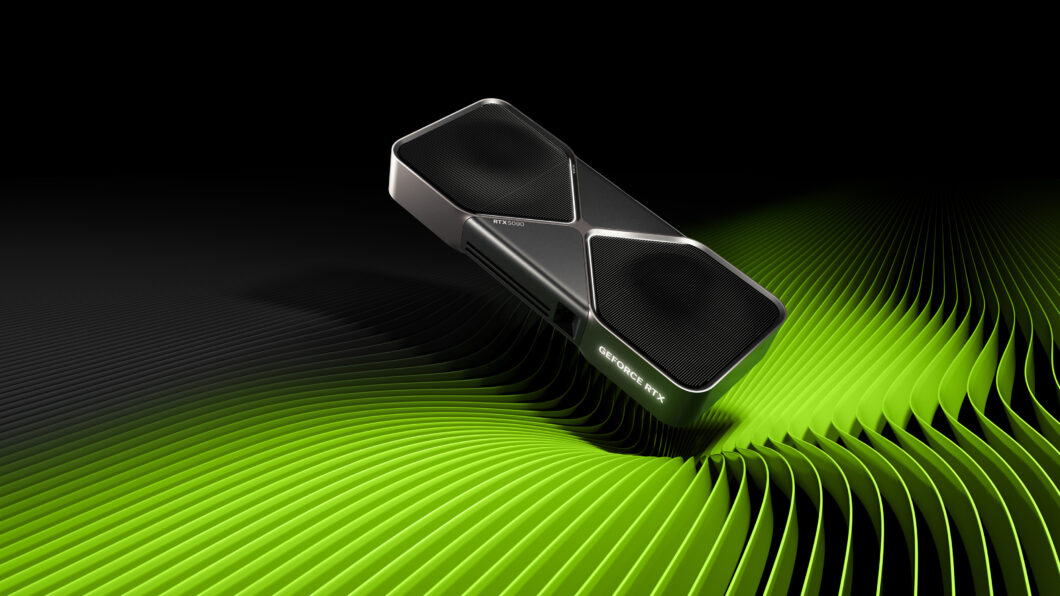
O estudo atribui esse aumento na vulnerabilidade ao avanço das placas de vídeo usadas nos testes. Na edição anterior, publicada em 2024, a análise utilizava a GeForce RTX 4090, da Nvidia. Agora, os pesquisadores adotaram a RTX 5090, cuja capacidade de quebrar o algoritmo MD5 cresceu 34%, atingindo 220 bilhões de hashes por segundo.

Nvidia GeForce RTX 5090 (Imagem: Divulgação)
Placas atuais com alto poder de processamento facilitam o trabalho dos hackers (imagem: divulgação)

Vale explicar que hash, no caso, é uma função matemática que transforma a sequência de carácteres formada pela sua senha em um novo padrão codificado. E, conforme explica um artigo da Avast, MD5 é o algoritmo que gera esses hashes no processo de criptografia. Ou seja: o processo reverso de leitura e compreensão dessas funções para chegar à sequência original ficou bem mais rápida com a placa mais recente.

Pode parecer algo simples de “resolver”: nem todo hacker teria acesso a uma GPU top de linha como essa, que sai a, pelo menos, R$ 21.999 no e-commerce nacional. Ainda assim, a Kaspersky reforça a facilidade com que se pode ter acesso a esse poder de processamento por meio de serviços na nuvem, com aluguel bem mais barato por um tempo curto de uso.

Na prática, isso reduz a barreira para ataques automatizados. Se menos de um minuto já seria suficiente para quebrar quase metade das senhas analisadas — e uma hora bastaria para atingir 60% delas —, não seria necessário investir diretamente em uma placa topo de linha para quebrar as senhas.

Outro ponto levantado foi o esforço feito durante um ataque: ao conseguir decodificar uma senha, alguns padrões utilizados pelo algoritmo MD5 podem se repetir em muitas outras, facilitando a vida do hacker que faz essas tentativas com um grande número de contas como alvo e até justificando o uso de um processamento tão poderoso de uma vez só.

Como proteger a minha senha?

Além do alerta em si, a Kaspersky explica quais fatores contribuem para a vulnerabilidade das senhas. Sequências criadas por humanos, por exemplo, são mais previsíveis e até mesmo aquelas feitas por meio de uma inteligência artificial generativa podem ser descobertas mais facilmente, já que é possível identificar traços humanos no processo criativo.

Ilustração de profissional de cibersegurança
Senhas fortes (e grandes) dão mais trabalho para hackers, mas não são o suficiente (imagem: DC Studio/Freepik)

O fator mais determinante para dificultar a quebra na hora de decodificar foi o tamanho das senhas. Segundo a Kaspersky, 24 horas são suficientes para decifrar praticamente todas as sequências de oito caracteres, por exemplo.

Para reforçar a segurança das senhas, o estudo sugere:

  1. usar um gerenciador que crie sequências aleatórias;
  2. não anotar senhas em arquivos de texto;
  3. evitar o salvamento automático em navegadores;
  4. fazer atualizações periódicas automaticamente.

Esse último fator é, inclusive, determinante para uma segurança maior, chamado na pesquisa de “higiene digital”.

A principal dica, no entanto, é ativar recursos de autenticação em dois fatores, de preferência utilizando um aplicativo de autenticação como Google Authenticator, Authy e Yandex ID.

Apesar da possibilidade de fazer isso por códigos enviados via e-mail ou SMS, por exemplo, a dica é recorrer a esses apps, que geram sequências aleatórias e podem ficar disponíveis em todos os seus dispositivos.

Metade das senhas pode ser hackeada em 1 minuto, diz estudo

Entenda o que significa o conceito de cibersegurança (Imagem: Vitor Pádua/Tecnoblog)

Nvidia GeForce RTX 5090 (Imagem: Divulgação)
  •  

Golpistas usam app falso do FGC para roubar dados e minerar criptomoedas

Sede do Banco Master em São Paulo
Liquidação do Banco Master fez procura por FGC disparar (foto: Rovena Rosa/Agência Brasil)
Resumo
  • Criminosos usam app falso do FGC para roubar dados e minerar criptomoedas, aproveitando a liquidação do Banco Master.
  • O trojan BeatBanker, identificado pela Kaspersky, rouba credenciais bancárias e usa o smartphone para minerar Monero.
  • A Kaspersky recomenda verificar canais oficiais, evitar apps de fontes desconhecidas e usar apps de segurança.

Um novo golpe tem como objetivo invadir celulares de pessoas que aguardam pagamentos do Fundo Garantidor de Créditos (FGC). A ação usa um aplicativo falso para Android que supostamente serviria para acompanhar o processo, mas na verdade permite controle remoto do dispositivo para roubar dados e minerar criptomoedas.

Ilustração de cadeado vermelho, representando segurança
Trojan também já foi usado em golpe direcionado a aposentados e pensionistas do INSS (ilustração: Vitor Pádua/Tecnoblog)

A campanha foi identificada pela empresa de cibersegurança Kaspersky. Segundo os pesquisadores, o ataque usa o trojan bancário BeatBanker, desenvolvido por criminosos brasileiros. Ele já foi usado em golpes com apps falsos do INSS.

Captura de tela de uma loja de aplicativos exibindo o app "RESSARCIMENTO". O layout simula a Google Play Store, com botão verde "instalar" e avaliação de 5 estrelas. Abaixo, três banners explicativos: o primeiro diz "Acompanhe seu Ressarcimento em Tempo Real"; o segundo, "Não Perca Nenhuma Atualização"; e o terceiro mostra um celular com o texto "Valor Aprovado: R$ 1.250,00". No rodapé, a seção "Sobre Nosso Trabalho" descreve o serviço como ágil e seguro. Logos e nomes específicos estão borrados.
App simula ferramenta para consultar reembolso do FGC (imagem: reprodução/Kaspersky)

Nos dois casos, os golpistas se aproveitaram de acontecimentos de grande repercussão. A liquidação do Banco Master pelo Banco Central (BC) forçou quem tinha investido em títulos a procurar o FGC para receber os valores aplicados. O app oficial do fundo chegou ao topo das listas da App Store do iPhone logo após a medida, em novembro de 2025.

Antes disso, aposentados e pensionistas do INSS foram vítimas de cobranças indevidas, que passaram a ser reembolsadas em maio de 2025, tendo o app Meu INSS como um dos canais para a solicitação.

O que o trojan BeatBanker faz?

Segundo a Kaspersky, o malware tem capacidade de roubar credenciais, como informações de login, senhas e dados financeiros de apps bancários, além de outras informações sensíveis.

O BeatBanker também se aproveita do acesso para usar o processamento do smartphone para minerar a criptomoeda Monero, comprometendo o desempenho e a duração da bateria do celular.

Além disso, o trojan tem capacidade para controle remoto avançado, podendo ser usado para acessar dados pessoais, fazer transações ou instalar outros programas maliciosos. Para se manter funcionando, ele toca em loop um som quase inaudível, simulando uma ação legítima, de forma a impedir que o Android encerre o processo.

Como se proteger?

A Kaspersky sugere algumas medidas para diminuir o risco de se tornar vítima do esquema:

  • Desconfie de promessas de agilizar ou simplificar processos.
  • Verifique sempre os canais oficiais.
  • Nunca instale apps de fontes desconhecidas.
  • Utilize apps de proteção e segurança.

Golpistas usam app falso do FGC para roubar dados e minerar criptomoedas

(Imagem: Vitor Pádua/Tecnoblog)

App simula ferramenta para consultar reembolso do FGC (imagem: reprodução/Kaspersky)
  •